Apple ID乗っ取りの最新手口と確認法|被害時の復旧手順を徹底解説
深夜に突然鳴り響く購入完了メールの通知音、あるいは画面に突如表示される「Apple IDサインインが要求されました」という見知らぬ地域のダイアログ。手元のiPhoneでパスワードを入力しても弾かれ、設定画面を開けば見覚えのない電話番号が信頼できる連絡先として登録されている――こうした背筋の凍る事態が、いま多くのユーザーの身に起きています。
iPhoneやiPad、Macのすべてを束ねるApple ID(Apple Account)は、写真や位置情報、連絡先だけでなく、クレジットカード情報やApple Pay、クラウド上の機密バックアップに直結する「デジタルの心臓部」です。万が一乗っ取られれば、金銭的被害にとどまらず、プライバシーの完全な喪失や知人への詐欺踏み台に悪用される二次被害へと直結します。本稿では、サイバーセキュリティの最新情勢と被害現場の取材をもとに、アカウント乗っ取りの決定的なサイン、巧妙化する最新の手口、そしてアカウントを奪還して被害を最小限に食い止めるための完全復旧手順を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「パスワードの勝手な変更」「身に覚えのない2要素認証通知」「端末の強制サインアウト」は乗っ取り確定の重大兆候。
- 要点2:AIを活用した精巧なフィッシングやMFA疲労攻撃(プッシュ連打)により、2ファクタ認証を突破されるケースが急増。
- 要点3:被害発生時は直ちに公式窓口(iforgot / 0120-277-535)へ連絡し、不正請求の返金申請と決済手段の遮断を同時並行で進めることが鉄則。
【2026年最新】Apple ID乗っ取りの兆候と今すぐ試すべき確認方法
アカウントが不正侵入を受けた際、攻撃者はまずユーザーを排除してアカウントを完全に掌握しようと動きます。初期段階で異変に気づけるかどうかが、すべての命運を分けると言っても過言ではありません。少しでも違和感を覚えたら、以下の危険サインが発生していないか直ちに確認してください。
絶対に見逃してはならない乗っ取りの危険サイン
以下の兆候が1つでも確認された場合、すでに第三者がアカウント内部に侵入している可能性が極めて濃厚です。
- Appleからの通知メール:「Apple IDのパスワードが変更されました」「新しいデバイスからサインインされました」「信頼できる電話番号が追加されました」といった身に覚えのないメールが届く。
- パスワードが勝手に変更されている:いつも使用しているパスワードを入力しても「パスワードが正しくありません」と表示され、ログインできない。
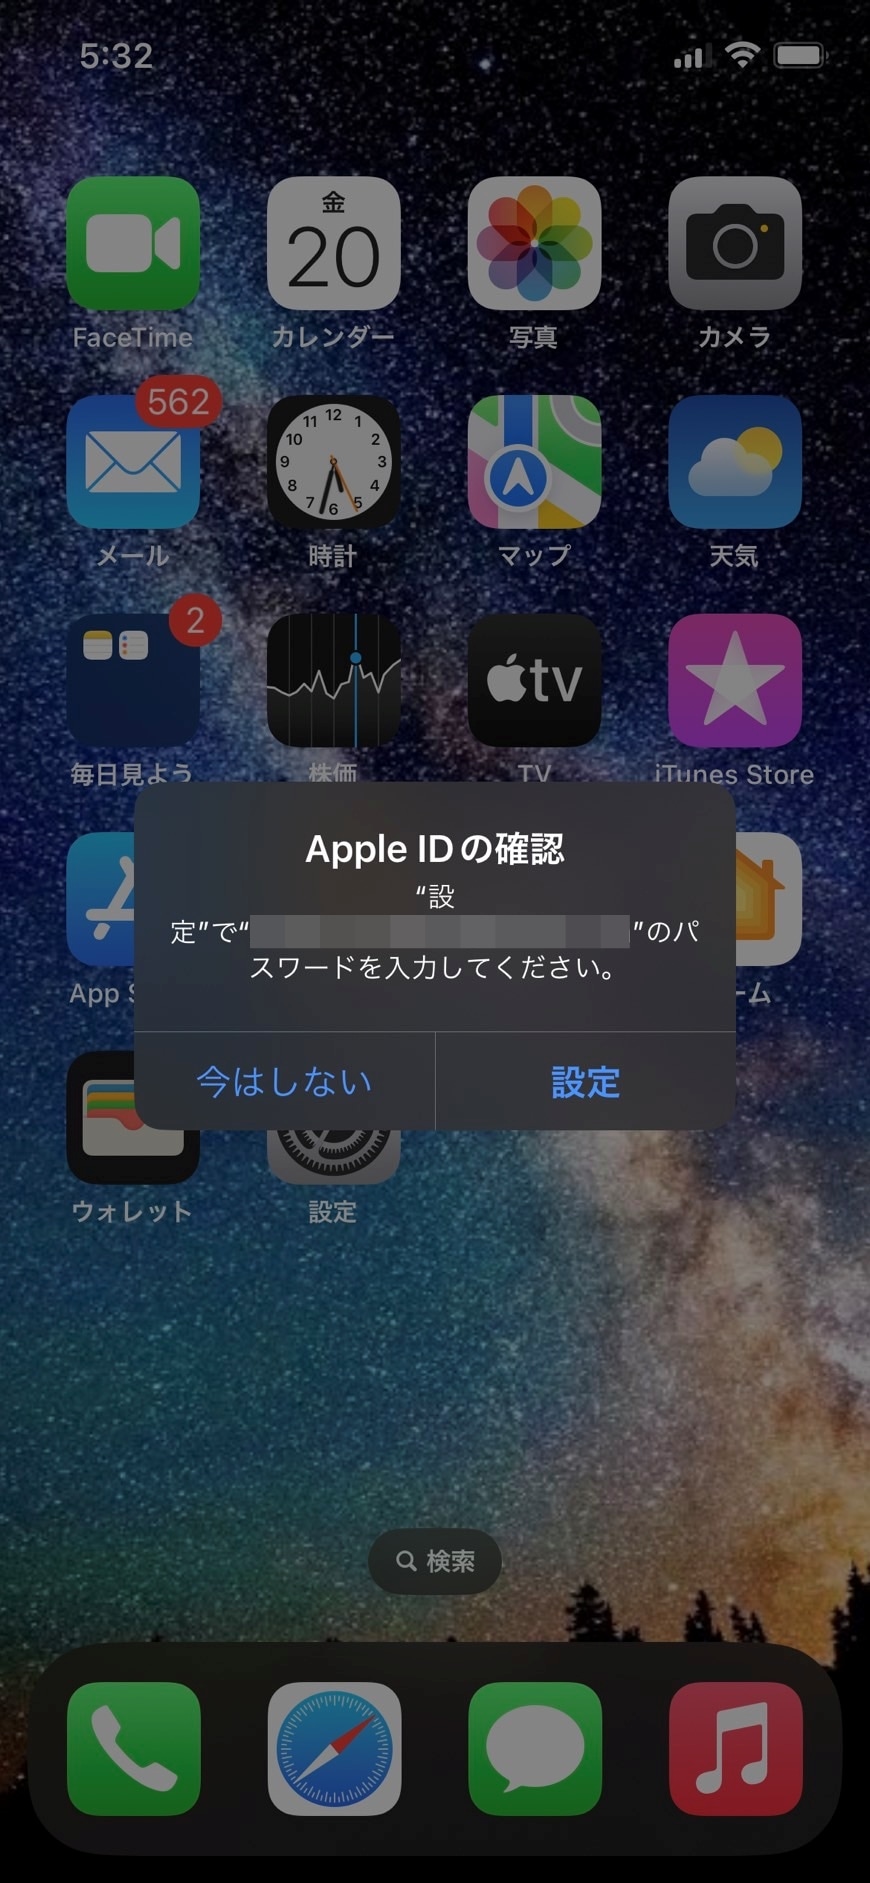
- 突然のアカウントロックや強制サインアウト:iPhoneの設定アプリ上部に「Apple IDの設定をアップデート」と赤丸が表示され、再ログインを求められるが認証が通らない。
- 見覚えのないApp Store・iTunesの請求:ゲーム内課金やギフトカード購入などの決済完了メールが届く、もしくはクレジットカード明細に「APPLE COM BILL」の不審な引き落としがある。
- iCloudデータや連絡先の改ざん・消失:写真やメモが削除されている、あるいは見知らぬ連絡先やカレンダーの共有スケジュールが追加されている。
端末から即座に確認する手順
まだ手元のデバイスで設定画面が開ける状態であれば、Apple IDの乗っ取り確認方法として以下のステップを即座に実行してください。
iPhoneまたはiPadの「設定」を開き、最上部にある「自分の氏名(Apple Account)」をタップします。画面を下にスクロールすると、現在そのアカウントにサインインしているデバイス一覧が表示されます。ここに自分が所有していない不審な機種(見知らぬWindows PCや古いiPhoneなど)が存在しないかを確認してください。もし不審な端末があれば、それをタップして「アカウントから削除」を実行し、即座にパスワードの変更画面へ進む必要があります。

【手口の巧妙化】2ファクタ認証突破とフィッシング詐欺メールの罠
「2ファクタ認証を設定しているから自分は安全だ」という過信こそが、サイバー犯罪者の最大の標的となっています。攻撃者の手口は従来の一括送信型スパムから、高度な心理誘導と自動化スクリプトを組み合わせたステルス攻撃へと劇的に変化しています。
| 攻撃手口の種類 | 特徴と侵入メカニズム | 被害の深刻度・突破率 | 編集部の分析と注意点 |
|---|---|---|---|
| AI生成フィッシングメール | 「アカウント停止」「不正課金の警告」を装い、公式と見分けがつかない偽サイトへ誘導 | 中〜高(誤入力率が急上昇) | 文面の不自然さが消滅しており、差出人アドレスのドメイン確認が必須。 |
| MFA疲労攻撃(通知スパム) | 深夜帯などにログイン要求通知を数十回連続送信し、誤操作で「許可」をタップさせる | 高(心理的疲労を悪用) | 身に覚えのない「サインインを許可」は絶対に押さず、即座に「許可しない」を選択。 |
| リバースプロキシ型詐欺 | 偽サイト上で入力されたワンタイムパスコード(6桁)をリアルタイムに公式へ中継 | 極めて高い(2要素認証を無力化) | コード入力画面のURLが正規の「apple.com」であることを確認する習慣が不可欠。 |
| 復旧キーの悪用・ロック | アカウント侵入後、攻撃者が勝手に「アカウント復旧キー」を生成して元所有者を完全排除 | 壊滅的(公式サポートも復旧困難) | 侵入されたら数十分以内に手を打たないとアカウント恒久喪失のリスクがある。 |
特に危険視されているのが、生成AIを用いて極めて自然な日本語で作成されたフィッシング詐欺メールです。「【重要】Appleセキュリティ保護のためアカウントが一時凍結されました」「領収書:App Storeでの高額購入(98,000円)」といった不安を煽る件名で届き、焦ったユーザーが偽のログイン画面にID・パスワード・6桁の確認コードを自ら入力してしまうケースが後を絶ちません。
攻撃者はリバースプロキシと呼ばれる仕組みを介して、入力された認証コードを数秒以内に正規のAppleサーバーへ自動転送し、2ファクタ認証を突破します。一度中に入ると、即座に「信頼できる電話番号」を攻撃者自身の番号に書き換え、元の持ち主の端末を強制的にログアウトさせてしまいます。
【緊急対応】Apple IDを取り戻す復旧手順とサインアウトできない時の対処法
アカウントの乗っ取りに気づいた、あるいはパスワードが勝手に変更された場合、1分1秒を争う迅速なアクションが求められます。被害のステージに応じて、以下の手順を順番に実行してください。
ステップ1:まだログインできる場合の最優先処理
奇跡的に手元の端末でまだサインイン状態が維持されている場合は、攻撃者が設定を変更する前に防御壁を張り直します。
- 「設定」>「自分の氏名」>「サインインとセキュリティ」>「パスワードの変更」から、推測不可能な強固なパスワード(16文字以上の英数字記号)へ即座に変更します。
- 「サインインとセキュリティ」内の「2ファクタ認証」を開き、「信頼できる電話番号」に見知らぬ番号が追加されていないか確認し、不正な番号があれば削除します。
- 画面下部のデバイス一覧から、自分のものではないすべての端末を「アカウントから削除」します。
ステップ2:ログインできない・パスワードが変更された場合の公式復旧手順
すでにパスワードを書き換えられてログインできない場合は、Apple公式の復旧ポータル(iforgot.apple.com)を利用して奪還を試みます。
- ブラウザから
iforgot.apple.comにアクセスし、登録していたApple ID(メールアドレス)を入力します。 - 「信頼できる電話番号」の入力を求められた場合、元々設定していた自身の電話番号を入力します。
- 手元の信頼できる端末(iPhoneやiPad)にリセット通知が届いたら、「許可する」を選択して画面の指示に従いパスコードを入力、新しいパスワードを再設定します。
ステップ3:サインアウトできない・復旧キーが設定されている場合の壁
設定画面を開いてもグレーアウトしてApple IDからサインアウトできない状態に陥ったり、攻撃者によってアカウント復旧キーが勝手に再設定されてしまった場合、ユーザー自身の手によるオンライン復旧は不可能になります。
Appleの厳格なセキュリティポリシー上、復旧キーが有効化されていると、Appleのエンジニアであってもバックドアからアカウントを開けることはできません。この場合は直ちにApple サポート問い合わせ窓口へ電話連絡を行い、アカウントの凍結と事態の調査を依頼してください。
【Apple公式サポート問い合わせ先】
電話番号:0120-277-535(フリーダイヤル / 9:00〜21:00)
※電話口では「Apple IDが不正アクセスを受け、パスワードと信頼できる番号が勝手に変更された」旨を明確に伝えてください。購入証明書(レシートやキャリアの契約書)を提示することで、端末自体の初期化とアクティベーションロック解除に対応してもらえる場合があります。
【被害回復】不正利用された請求の返金申請と決済手段の遮断
アカウントを乗っ取られた際、最も直接的な被害となるのがApp Storeでの高額課金やギフトカードの不正購入です。アカウントの復旧作業と並行して、金銭被害を食い止めるための手続きを直ちに実行しなければなりません。
1. 紐付けられた決済手段の利用停止
Apple IDにクレジットカードやデビットカード、キャリア決済(auかんたん決済、d払い、ソフトバンクまとめて支払い)を登録していた場合、攻撃者は限度額いっぱいまで課金を繰り返します。
- クレジットカード会社への連絡:カード裏面の緊急デスクへ連絡し、カードの一時停止と再発行を依頼。「Appleでの不正利用被害に遭った」と申し立てることで、チャージバック(不正請求の取り消し)調査が開始されます。
- キャリア決済の限度額変更・ロック:My docomo、My au、My SoftBankなどのマイページから、キャリア決済の利用限度額を「0円」に変更するか、決済機能を一時ロックします。
2. Appleへの不正利用返金申請(reportaproblem.apple.com)
アカウントへのアクセスが回復できた場合は、Appleの専用ポータルから公式に返金申請を行うことができます。
ブラウザで reportaproblem.apple.com にサインインし、「どのようなサポートが必要ですか?」の項目で「返金をリクエストする」を選択します。理由として「購入した覚えがない」「子供や第三者が無断で購入した」を選択し、不正請求された項目にチェックを入れて送信します。通常48時間以内に審査結果が通知され、不正利用が認められれば全額が返金されます。
【実態検証】知恵袋やSNSに溢れる被害者の生の声と現場のリアル
ネット上の掲示板やSNSを調査すると、毎日数多くのユーザーがApple IDの乗っ取り被害に直面し、絶望的な状況を吐露しています。実際の被害現場ではどのようなドラマが起きているのか、生の声から共通する教訓を紐解きます。
「朝起きたら、スマホに数十通のゲーム課金通知が届いていて手足が震えた。急いでパスワードを変えようとしたがすでに弾かれ、設定アプリを開いてもサインアウトすらできない状態。最終的にキャリア決済で12万円使われていた」(30代男性・会社員の手記より)
「『Appleアカウントがロックされました』というSMSのリンクを寝ぼけてタップし、確認コードを入れてしまった。そのわずか10分後には登録メールアドレスも電話番号も海外のものに変更され、Appleサポートに泣きついたが、復旧キーを設定されていたため『これ以上はお手伝いできません』と告げられた」(20代女性・大学生の告白)
現場のリアルな証言から浮き彫りになるのは、「深夜帯や早朝など、思考力が低下している時間帯を狙った攻撃」と「パニック状態に陥ったユーザーの判断の遅れ」です。攻撃者は侵入からわずか数分で課金を実行し、防御措置を固めます。「あとで確認しよう」という数時間の油断が、不可逆的な被害を招く原因となっています。

【一般に知られていない盲点】アクティベーションロックの悪用と中古端末リスク
Apple IDの乗っ取りは、単なるWebサービスのアカウント盗難とは根本的に異なります。Appleのエコシステム全体を人質に取られる「デバイスの文鎮化」という恐るべき盲点が存在します。
攻撃者がアカウントを乗っ取った後、「探す(Find My)」機能を悪用して手元のiPhoneを「紛失モード」に設定することがあります。こうなると画面にロックがかかり、攻撃者が設定したメッセージ(例:「解除したければ〇〇万円分のビットコインを支払え」)が表示され、端末が一切操作できなくなります。
さらに深刻なのが、端末を初期化しても解除できないアクティベーションロックです。正規の持ち主であっても、乗っ取られたApple IDのパスワードが分からなければ、そのiPhoneはただの金属の塊(文鎮)と化してしまいます。これを解除するには、Appleに対して「自分がその端末を正規に購入したこと」を証明するレシートや領収書(購入日、店舗名、シリアル番号が明記されたもの)を提出しなければなりません。中古ショップやフリマアプリで購入し、購入証明書がない端末の場合、救済措置を受けられないリスクが極めて高い点に注意が必要です。
【プロの結論】乗っ取りリスクを最小化するセキュリティ設計と判断基準
ソーシャルエンジニアリングの心理的罠や高度なサイバー攻撃から身を守るためには、精神論ではなく「構造的な仕組み」で防御を固める必要があります。
【今すぐ導入すべき人・推奨されるセキュリティ設定】
- セキュリティキー(FIDO認証対応ハードウェア)の導入:物理的なYubiKeyなどを2要素認証として登録することで、フィッシング詐欺サイトに偽のコードを盗まれるリスクを根本的に排除できます。
- パスキー(Passkey)への移行:パスワード自体を廃止し、端末のFace ID / Touch IDによる生体認証でサインインを完結させる運用が最も安全です。
- アカウント復旧用連絡先の事前登録:万が一ログインできなくなった場合に備え、信頼できる家族や友人のAppleデバイスを「復旧用連絡先」として設定しておきます。
【危険な過信・おすすめできないNG行動】
- 他サービスと同じパスワードの使い回し(パスワードリスト攻撃の最大のカモ)。
- 生成した「復旧キー」をiPhoneのメモ帳やクラウド写真に平文で保存する行為。
- 画面に突然ポップアップした2要素認証の「許可」ボタンを、確認せずに押してしまうこと。
【apple id 乗っ取り】に関するよくある質問(FAQ)
Q1:Apple IDが乗っ取られたか確認する最も確実な方法は?
A1:iPhoneの「設定」>「自分の氏名」を開き、最下部に表示されるデバイス一覧を確認してください。自分が持っていない端末や見知らぬ場所のPCが存在する場合、乗っ取られている可能性が高いです。また、Appleから「登録情報が変更された」という身に覚えのないメールが届いていないかも必ず確認してください。
Q2:勝手にパスワードを変更されてログインできない時はどうすればいいですか?
A2:直ちに iforgot.apple.com へアクセスし、登録電話番号を用いたアカウント復旧を試みてください。もし信頼できる電話番号まで書き換えられていて復旧できない場合は、速やかにApple公式サポート窓口(0120-277-535)へ電話し、アカウントの停止と調査を依頼してください。
Q3:乗っ取りによって不正課金されたお金は全額返金されますか?
A3:不正アクセスの事実が証明されれば、原則としてAppleから返金(またはクレジットカード会社によるチャージバック)を受けられます。まずは reportaproblem.apple.com から返金申請を行い、並行してカード会社や携帯キャリアへ不正利用の申し立てを行ってください。
Q4:2ファクタ認証を設定しているのに乗っ取られるのはなぜですか?
A4:偽のフィッシングサイトにログイン情報と一緒に「6桁の確認コード」をリアルタイムに入力させられる手口(リバースプロキシ攻撃)や、深夜に連続して通知を送り誤って「許可」を押させる手口(MFA疲労攻撃)により、2ファクタ認証を突破される事例が発生しています。
まとめ:被害を最小限に抑える初動対応と今後の自衛策
Apple IDの乗っ取りは、個人のデジタルライフ全体を根底から揺るがす深刻なインシデントです。万が一の兆候を察知した際は、「少し様子を見よう」と放置せず、1. パスワードの即時変更、2. 不審デバイスの強制削除、3. 決済手段の遮断と返金申請、4. Appleサポートへの緊急連絡という初動対応を淀みなく実行してください。
そしてアカウントを無事に取り戻した後は、ハードウェアセキュリティキーの活用やパスキーの導入、復旧用連絡先の整備など、二度と不正侵入を許さない多層防御のセキュリティ環境を構築することが重要です。正しい知識と迅速なアクションこそが、あなたのかけがえのないデジタル資産を守り抜く最大の盾となります。 (出典: apple id 乗っ取り(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。